
Aktuelles und Kommentare
Ein Befehl aus dem Juli, enthüllt im Oktober: DHS ordnet die Entfernung von DeepSeek aus zivilen Behörden an
Die Nachricht ist die Einreichung, nicht die Unterzeichnung. Was sich am 19. Oktober änderte, war das Tageslicht: Der Rest — das Verbot, die 60-Tage-Frist für Ausnahmen — lief bereits.
Entwurf mit Unterstützung von Muse; der Eigentümer hat die Fakten und alle acht Übersetzungen geprüft. Dies ist keine unabhängige Modellprüfung. Dieser Artikel wurde mit KI-Unterstützung verfasst und nicht unabhängig geprüft. Zahlen und Rechtstexte stammen aus der Bekanntmachung im Federal Register und der darin veröffentlichten unterzeichneten Verfügung; Kommentare und Deutungen sind die des Autors. Keine Rechtsberatung.
Ein Juli-Befehl, im Oktober eingereicht
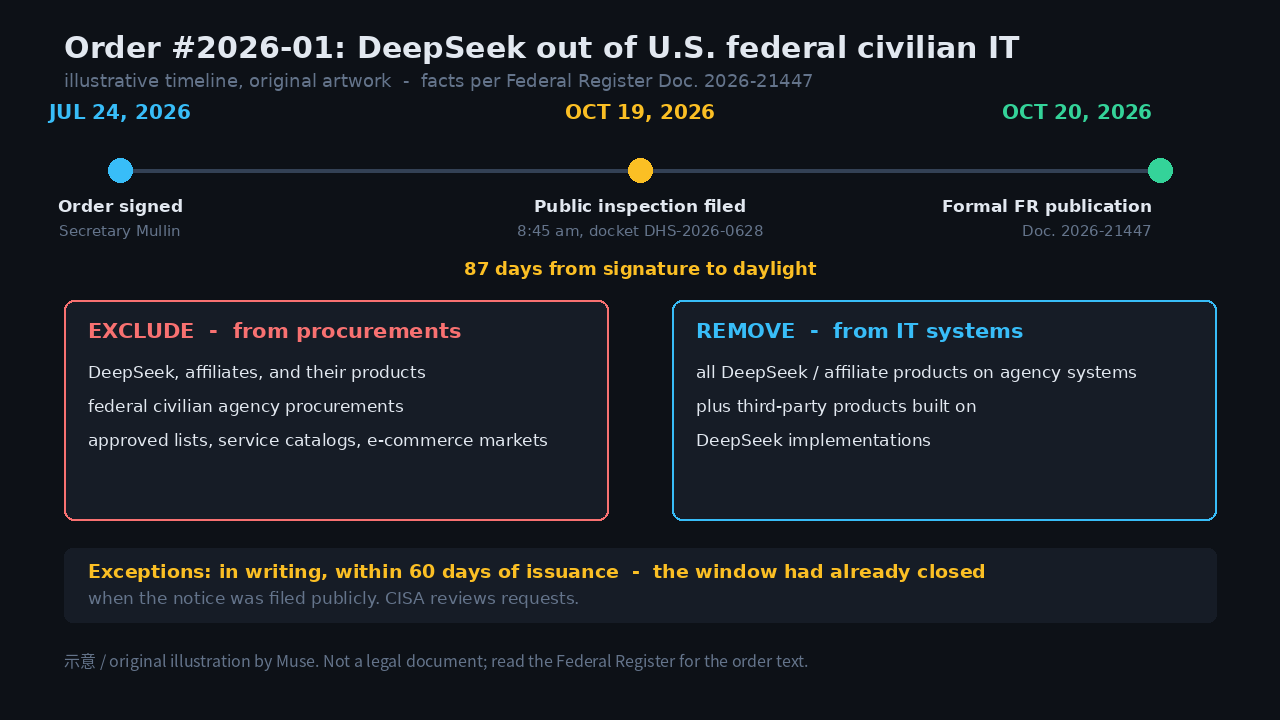
Am 19. Oktober 2026 reichte das Heimatschutzministerium eine Bekanntmachung für das Federal Register ein und bestätigte damit den Erlass der Ausschluss- und Entfernungsverfügung Nr. 2026-01 gegen DeepSeek-Produkte in den Informationstechnologiesystemen ziviler Bundesbehörden. Die Einreichung ging um 8:45 Uhr in die öffentliche Einsicht; die formelle Veröffentlichung ist für den 20. Oktober als Federal-Register-Dokument 2026-21447 vorgesehen.
Die in der Anlage der Bekanntmachung abgedruckte unterzeichnete Verfügung trägt das ursprüngliche Ausstellungsdatum 24. Juli 2026 und die Unterschrift von Heimatschutzminister Markwayne Mullin, mit Kopie an den Direktor des Haushaltsamts. Gedrucktes Ausstellungsdatum und öffentliche Einreichung trennen 87 Tage.
Diese Lücke ist das tragende Detail der Geschichte. Die Nachricht vom 19. Oktober ist kein neues Verbot — es ist der erste öffentliche Blick auf eine seit Juli laufende Verfügung. Nichts in der Bekanntmachung belegt, wann jede Behörde die Verfügung erhielt, ob Ausnahmen gewährt wurden oder wie weit die Entfernung fortgeschritten ist.
Ausschließen und entfernen
Die Verfügung tut zwei Dinge in einem Satz: DeepSeek, seine verbundenen Unternehmen und ihre Produkte von den Vergaben ziviler Bundesbehörden ausschließen und DeepSeek-Produkte — sowie Drittprodukte und -dienste, die mit DeepSeek-Implementierungen entwickelt wurden — aus den Informationstechnologiesystemen ziviler Behörden entfernen.
Der Ausschluss gilt unmittelbar nach Erlass und erfasst behördlich genehmigte Produktlisten, Gerätelisten von Dienstleistern, E-Commerce-Märkte und ähnliche Beschaffungskanäle. Die Bekanntmachung nennt die Hangzhou DeepSeek Artificial Intelligence Co., Ltd., während die unterzeichnete Anlage den vollständigeren Namen „Hangzhou DeepSeek Artificial Intelligence Basic Technology Research Co., Ltd.“ abdruckt.
Die Verfügung gilt für zivile Bundesbehörden der Exekutive, ausgenommen deren nationale Sicherheitssysteme und sensiblen abgeschotteten Informationssysteme. Rechtsgrundlage ist der Federal Acquisition Supply Chain Security Act von 2018, nach einer Empfehlung des Federal Acquisition Security Council.
Was das DHS als Gefahr benennt
Der Risikoabschnitt der Verfügung besagt, dass sich die Server von DeepSeek in der VR China befinden und das chinesische Rechtssystem den Cyber- und Nachrichtendienstfunktionen der Regierung weitreichende Befugnisse zum Zugriff auf die Infrastruktur privater Unternehmen einräumt. Bei von DeepSeek gehosteten Instanzen, so die Verfügung, sammelt die Kontenerstellung personenbezogene identifizierbare Daten und kann Nutzer verfolgen und digital fingerabdrucken.
Da die Anwendungen über einen Prompt-Antwort-Prozess arbeiten, der Informationen an das Modell übergibt, heißt es in der Verfügung, die Nutzung „könne zur Übertragung sensibler Daten in die VR China führen“ — Informationen, die allein oder mit öffentlichen Daten kombiniert „verwertbare Aufklärungserkenntnisse“ über US-Personen oder Regierungsprogramme liefern könnten.
Die Verfügung fügt hinzu, die Modelle selbst „könnten Malware oder andere Sicherheitslücken enthalten“, und zitiert offene Sicherheitsforschung, die mehrere kritische Schwachstellen in der mobilen DeepSeek-App für iOS fand. Dies sind die erklärten Feststellungen und Begründungen des DHS; das Dokument belegt nicht unabhängig, dass eine konkrete Bundesbereitstellung Daten übertragen hat oder kompromittiert wurde.
Das 60-Tage-Fenster, das bereits geschlossen war
Behörden können bei der ausstellenden Stelle des DHS eine Ausnahme beantragen — für die Behörde, für bestimmte Maßnahmen oder für eine Fristverlängerung — mit überzeugender Begründung und vorgeschlagenen Minderungsmaßnahmen. Die CISA prüft die Anträge und erteilt schriftliche Genehmigung oder Ablehnung; Ausnahmeanträge gehen an FASCSA.Orders@cisa.dhs.gov.
Die Anträge müssen jedoch innerhalb von 60 Tagen nach Erlass der Verfügung schriftlich eingereicht werden. Am 24. Juli erlassen, lief die Frist im September ab — Wochen vor der öffentlichen Einreichung am 19. Oktober. Eine Behörde, die am Tag der Veröffentlichung der Bekanntmachung eine Ausnahme beantragte, war bereits zu spät.
Die Verfügung beschreibt außerdem Übergangsmaßnahmen der Cybersicherheit — Überwachung des ein- und ausgehenden Datenverkehrs der Behördensysteme, verstärkte Protokollierung und Markierung anomaler Aktivität — während die Entfernung läuft, und verpflichtet den Minister, die Verfügung innerhalb eines Jahres und danach jährlich zu überprüfen.
Warum die Drittanbieter-Klausel der Kern ist
Das Schlagzeilenverbot gegen DeepSeek ist der offensichtliche Teil. Der wesentliche Teil ist der Umfang: Die Verfügung erfasst jedes Drittprodukt oder jeden Drittdienst, das oder der mit DeepSeek-Implementierungen entwickelt wurde. Ein Anbieter, der DeepSeek unter einer anderen Marke eingebettet hat, ist ebenfalls draußen — Behörden müssen die Modellherkunft innerhalb ihrer Software-Stacks prüfen, nicht nur sichtbare Anbieternamen.
Die Einreichung erfolgte zudem zwei Tage nach DeepSeeks Veröffentlichung von V4.1-Flash-1017 am 17. Oktober — doch das Juli-Datum der Verfügung liegt vor dieser Veröffentlichung, sodass das neue Modell am Umfang der Verfügung nichts ändert. Das Veröffentlichungsdetail stammt aus dem zitierten Briefing; es wurde nicht unabhängig mit DeepSeeks eigenen Notizen abgeglichen.
Das bereits geschlossene Ausnahmefenster ist das Governance-Signal: Regeln mit Rückwirkung, veröffentlicht nach der Frist. Die Verfügung ist ausdrücklich auf zivile Exekutivbehörden begrenzt und ruft keine Exportkontrollen gegen den Privatsektor auf — doch sie ist eine Vorlage, die jede künftige Regierung erweitern kann.
Die Verfügung wie ein Betreiber lesen
Wenn Sie KI an die erfassten zivilen Behörden verkaufen, ist die Verfügung eine Aufgabenliste, kein Essay: Inventarisieren Sie jeden Ort, an dem eine DeepSeek-Implementierung auftaucht — APIs, SDKs, eingebettete Assistenten, White-Label-Dienste — und dokumentieren Sie für jeden die Ausnahmehaltung vor dem nächsten Beschaffungszyklus.
Laut der zitierten Analyse ist dies die erste Anwendung des FASCSA-Mechanismus gegen einen namentlich genannten KI-Softwareanbieter in dieser Größenordnung, und ihre Vorlage ist die eigentliche Geschichte: Die Prüfung der Modellherkunft in Bundesvergaben gab es vor dieser Verfügung nicht, und nun gibt es sie.
Halten Sie die Grenze ehrlich: Dies ist kein Verbot der privaten Nutzung von DeepSeek, keine Verfügung des Verteidigungsministeriums und keine Feststellung, dass jeder Anbieter, der DeepSeek berührt, von jedem Bundesvertrag ausgeschlossen ist. Sie ist enger als die Schlagzeilen — und genau diese Enge macht sie durchsetzbar.
Quellen und weitere Lektüre
Der Eigentümer hat die Quellenangaben geprüft; eine unabhängige Fakten- oder Modellprüfung wird nicht behauptet.
- DHS / Federal Register (Primärquelle)
U.S. Department of Homeland Security (Federal Register)
Recorded publication date ·
Recorded verification time ·
- TFTC (Diskussion)
TFTC
Recorded publication date ·
Recorded verification time ·
- D-CSIL-Briefing (Diskussion)
Derrington Collaborative Synthetic Intelligence Labs (D-CSIL)
Recorded publication date ·
Recorded verification time ·