
Actualité et analyses
Un ordre de juillet, révélé en octobre : le DHS ordonne le retrait de DeepSeek des agences civiles
La nouvelle, c'est le dépôt, pas la signature. Ce qui a changé le 19 octobre, c'est la lumière du jour : le reste — l'interdiction, le délai de 60 jours pour les exceptions — était déjà en cours.
Rédaction assistée par Muse ; le propriétaire a relu les faits et les huit traductions. Il ne s’agit pas d’une révision indépendante par un modèle. Cet article a été rédigé avec l'assistance de l'IA et n'a pas fait l'objet d'une vérification indépendante. Les chiffres et le texte juridique sont tirés de l'avis du Federal Register et de l'ordre signé qu'il publie ; les commentaires et interprétations sont ceux de l'auteur. Ceci ne constitue pas un avis juridique.
Un ordre de juillet, déposé en octobre
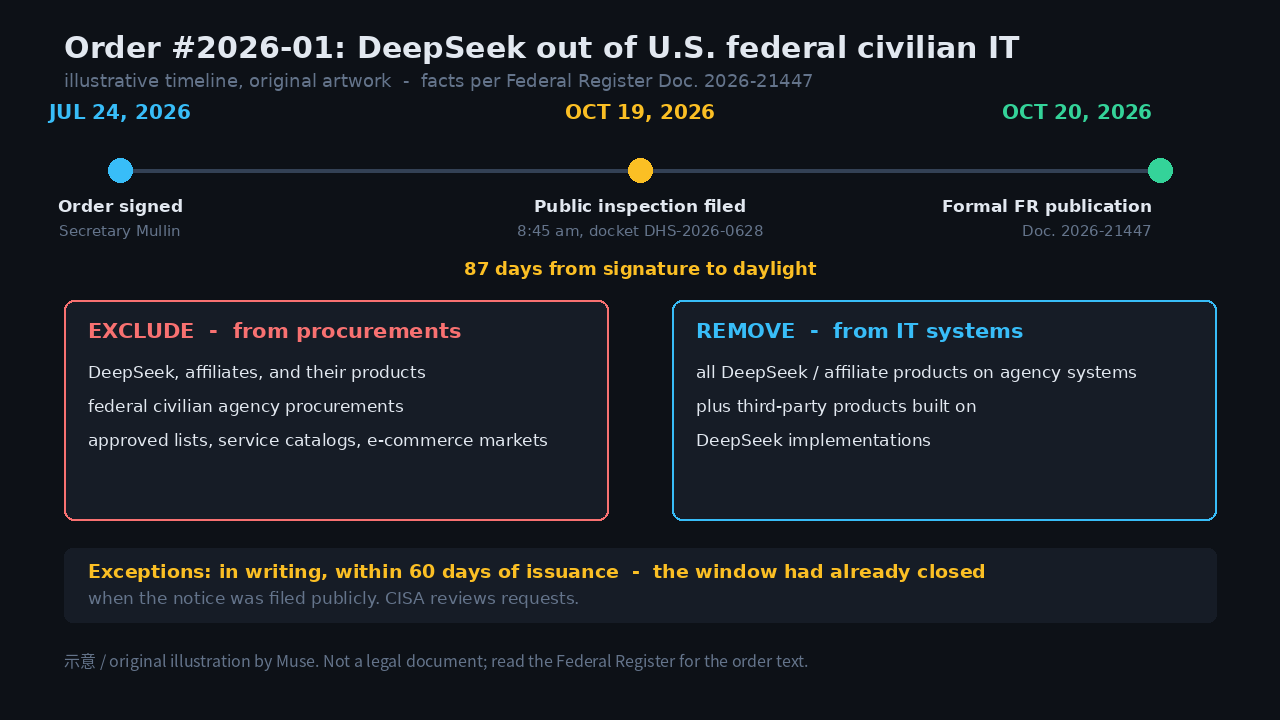
Le 19 octobre 2026, le Département de la Sécurité intérieure a déposé un avis pour le Federal Register confirmant qu'il avait émis l'Ordre d'exclusion et de retrait n° 2026-01, visant les produits DeepSeek dans les systèmes informatiques des agences fédérales civiles. Le dépôt est entré en inspection publique à 8 h 45 ; la publication officielle est prévue le 20 octobre sous le document 2026-21447 du Federal Register.
L'ordre signé, imprimé dans l'annexe de l'avis, porte une date d'émission originale du 24 juillet 2026 et la signature du secrétaire à la Sécurité intérieure Markwayne Mullin, avec copie au directeur du Bureau de la gestion et du budget. Quatre-vingt-sept jours séparent la date imprimée du dépôt public.
Cet écart est le détail qui porte l'histoire. La nouvelle du 19 octobre n'est pas une nouvelle interdiction — c'est la première vue publique d'un ordre en vigueur depuis juillet. Rien dans l'avis n'établit quand chaque agence a reçu l'ordre, si des exceptions ont été accordées, ni où en est le retrait.
Exclure et retirer
L'ordre fait deux choses en une phrase : exclure DeepSeek, ses affiliées et leurs produits des marchés des agences fédérales civiles, et retirer les produits DeepSeek — ainsi que les produits et services tiers développés à partir d'implémentations DeepSeek — des systèmes informatiques des agences civiles.
L'exclusion prend effet immédiatement après l'émission et couvre les listes de produits agréés, les listes d'équipements des prestataires, les marchés de commerce électronique et les canaux d'achat similaires. L'avis nomme Hangzhou DeepSeek Artificial Intelligence Co., Ltd., tandis que l'annexe signée imprime le nom plus complet « Hangzhou DeepSeek Artificial Intelligence Basic Technology Research Co., Ltd. »
L'ordre s'applique aux agences civiles du pouvoir exécutif fédéral, à l'exception de leurs systèmes de sécurité nationale et de leurs systèmes d'information compartimentés sensibles. Sa base juridique est la loi de 2018 sur la sécurité de la chaîne d'approvisionnement des marchés fédéraux, après une recommandation du Conseil fédéral de sécurité des acquisitions.
Ce que le DHS dit du danger
La section risques de l'ordre indique que les serveurs de DeepSeek sont situés en RPC et que le système juridique de la RPC confère de larges pouvoirs aux fonctions cybernétiques et de renseignement du gouvernement pour accéder à l'infrastructure des entreprises privées. Sur les instances hébergées par DeepSeek, précise l'ordre, la création de comptes collecte des informations personnelles identifiables et peut suivre les utilisateurs et créer leurs empreintes numériques.
Comme les applications fonctionnent par un processus de question-réponse qui présente des informations au modèle, l'ordre indique que l'utilisation « pourrait entraîner le transfert de données sensibles vers la RPC » — des informations qui, seules ou combinées à des données publiques, « pourraient produire du renseignement exploitable » sur des personnes américaines ou des programmes gouvernementaux.
L'ordre ajoute que les modèles eux-mêmes « pourraient contenir des logiciels malveillants ou d'autres vulnérabilités de sécurité », citant des recherches ouvertes en sécurité ayant découvert de multiples vulnérabilités critiques dans l'application mobile DeepSeek pour iOS. Ce sont les constats et arguments déclarés du DHS ; le document n'établit pas de manière indépendante qu'un déploiement fédéral précis ait transféré des données ou ait été compromis.
Le délai de 60 jours déjà écoulé
Les agences peuvent demander au fonctionnaire émetteur du DHS une exception — pour l'agence, pour certaines actions ou pour un report de conformité — avec une justification convaincante et des mesures d'atténuation proposées. La CISA examine les demandes et donne une approbation ou un refus par écrit ; les demandes d'exception sont adressées à FASCSA.Orders@cisa.dhs.gov.
Mais les demandes doivent être présentées par écrit dans les 60 jours suivant l'émission de l'ordre. Émis le 24 juillet, le délai a expiré en septembre — des semaines avant le dépôt public du 19 octobre. Une agence demandant une exception le jour où l'avis est devenu public était déjà hors délai.
L'ordre décrit aussi des mesures intérimaires de cybersécurité — surveillance du trafic entrant et sortant des systèmes des agences, journalisation renforcée et signalement des activités anormales — pendant le retrait, et exige que le secrétaire réexamine l'ordre dans un délai d'un an, puis chaque année.
Pourquoi la clause tiers est l'essentiel
L'interdiction phare contre DeepSeek est la partie évidente. La partie substantielle, c'est la portée : l'ordre vise tout produit ou service tiers développé à partir d'implémentations DeepSeek. Un fournisseur ayant intégré DeepSeek sous une autre marque est également exclu — les agences doivent auditer la lignée des modèles à l'intérieur de leurs piles logicielles, pas seulement les noms des fournisseurs visibles.
Le dépôt est aussi intervenu deux jours après la sortie de V4.1-Flash-1017 de DeepSeek le 17 octobre — mais la date de juillet de l'ordre est antérieure à cette sortie, de sorte que le nouveau modèle ne change rien à la portée de l'ordre. Le détail de la sortie est rapporté dans la note citée ; il n'a pas été vérifié de manière indépendante auprès des propres notes de DeepSeek.
Le délai d'exceptions déjà écoulé est le signal de gouvernance : des règles à effet rétroactif, publiées après la date limite. L'ordre est expressément limité aux agences civiles du pouvoir exécutif et n'invoque pas de contrôles à l'exportation contre le secteur privé — mais c'est un modèle que toute administration future peut étendre.
Lire l'ordre comme un opérateur
Si vous vendez de l'IA aux agences civiles couvertes, l'ordre est une liste de tâches, pas un essai : inventorier chaque endroit où apparaît une implémentation DeepSeek — API, SDK, assistants intégrés, services en marque blanche — et documenter la posture d'exception de chacun avant le prochain cycle d'achats.
Selon l'analyse citée, il s'agit de la première application du mécanisme FASCSA contre un fournisseur nommé de logiciels d'IA à cette échelle, et son modèle est la vraie histoire : l'audit de la lignée des modèles dans les marchés fédéraux n'existait pas avant cet ordre, et il existe maintenant.
Gardez la frontière honnête : ce n'est pas une interdiction de l'usage privé de DeepSeek, pas un ordre du Département de la Défense, et pas un constat que tout fournisseur touchant DeepSeek est banni de tout contrat fédéral. Il est plus étroit que les titres — et c'est précisément cette étroitesse qui le rend exécutable.
Sources et lectures
Le propriétaire a relu les références ; aucune vérification indépendante des faits ni révision indépendante par un modèle n’est revendiquée.
- DHS / Federal Register (primaire)
U.S. Department of Homeland Security (Federal Register)
Recorded publication date ·
Recorded verification time ·
- TFTC (débat)
TFTC
Recorded publication date ·
Recorded verification time ·
- Note D-CSIL (débat)
Derrington Collaborative Synthetic Intelligence Labs (D-CSIL)
Recorded publication date ·
Recorded verification time ·