
Actualidad y análisis
Una orden de julio, revelada en octubre: el DHS ordena retirar DeepSeek de las agencias civiles
La noticia es la presentación, no la firma. Lo que cambió el 19 de octubre fue la luz del día: el resto — la prohibición, el plazo de 60 días para excepciones — ya estaba en marcha.
Redacción asistida por Muse; el propietario revisó los hechos y las ocho traducciones. No es una revisión independiente por un modelo. Este artículo se redactó con asistencia de IA y no ha sido revisado de forma independiente. Las cifras y el texto legal proceden del aviso del Federal Register y de la orden firmada que publica; los comentarios e interpretaciones son del autor. No constituye asesoramiento legal.
Una orden de julio, presentada en octubre
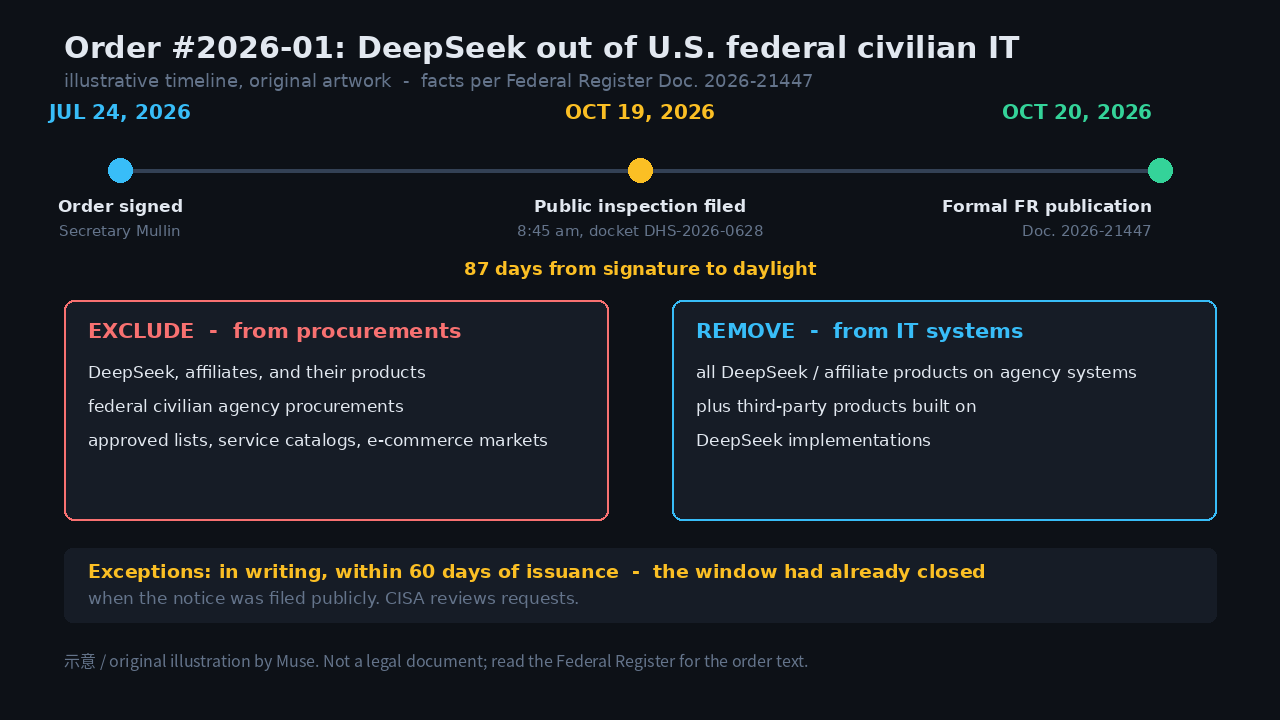
El 19 de octubre de 2026, el Departamento de Seguridad Nacional presentó un aviso para el Federal Register confirmando que había emitido la Orden de Exclusión y Retiro n.º 2026-01, dirigida contra los productos DeepSeek en los sistemas de tecnología de la información de las agencias federales civiles. La presentación entró en inspección pública a las 8:45 a. m.; la publicación formal está prevista para el 20 de octubre como Documento 2026-21447 del Federal Register.
La orden firmada, impresa en el apéndice del aviso, lleva una fecha original de emisión del 24 de julio de 2026 y la firma del secretario de Seguridad Nacional Markwayne Mullin, con copia al director de la Oficina de Administración y Presupuesto. Ochenta y siete días separan la fecha impresa de la presentación pública.
Esa brecha es el detalle que sostiene la historia. La noticia del 19 de octubre no es una prohibición nueva — es la primera vista pública de una orden vigente desde julio. Nada en el aviso establece cuándo recibió cada agencia la orden, si se concedió alguna excepción ni cuánto ha avanzado el retiro.
Excluir y retirar
La orden hace dos cosas en una frase: excluir a DeepSeek, sus afiliadas y sus productos de las compras de las agencias federales civiles, y retirar los productos DeepSeek — y los productos y servicios de terceros desarrollados con implementaciones de DeepSeek — de los sistemas de tecnología de la información de las agencias civiles.
La exclusión entra en vigor inmediatamente tras la emisión y alcanza las listas de productos aprobados, las listas de equipos de proveedores de servicios, los mercados de comercio electrónico y canales de compra similares. El aviso nombra a Hangzhou DeepSeek Artificial Intelligence Co., Ltd., mientras el apéndice firmado imprime el nombre más completo “Hangzhou DeepSeek Artificial Intelligence Basic Technology Research Co., Ltd.”
La orden se aplica a las agencias civiles del poder ejecutivo federal, salvo sus sistemas de seguridad nacional y sus sistemas de información compartimentada sensible. Su base legal es la Ley de Seguridad de la Cadena de Suministro de Adquisiciones Federales de 2018, tras una recomendación del Consejo Federal de Seguridad de Adquisiciones.
Lo que el DHS dice que es el peligro
La sección de riesgos de la orden dice que los servidores de DeepSeek están en la RPC y que el sistema legal de la RPC otorga amplia autoridad a las funciones cibernéticas y de inteligencia del gobierno para acceder a la infraestructura de empresas privadas. En las instancias alojadas por DeepSeek, dice la orden, la creación de cuentas recopila información personal identificable y puede rastrear y crear huellas digitales de los usuarios.
Como las aplicaciones funcionan con un proceso de pregunta y respuesta que presenta información al modelo, la orden dice que el uso “podría resultar en la transferencia de datos sensibles a la RPC” — información que, sola o combinada con datos públicos, “podría producir inteligencia accionable” sobre personas estadounidenses o programas del gobierno.
La orden añade que los propios modelos “podrían contener malware u otras vulnerabilidades de seguridad”, citando investigación abierta en seguridad que encontró múltiples vulnerabilidades críticas en la aplicación móvil DeepSeek para iOS. Son los hallazgos y argumentos declarados por el DHS; el documento no establece de forma independiente que una implementación federal concreta transfiriera datos ni que fuera comprometida.
El plazo de 60 días que ya había cerrado
Las agencias pueden pedir al funcionario emisor del DHS una excepción — para la agencia, para ciertas acciones o para un aplazamiento del cumplimiento — con una justificación convincente y mitigaciones propuestas. CISA revisa las solicitudes y da aprobación o denegación por escrito; las solicitudes de excepción se envían a FASCSA.Orders@cisa.dhs.gov.
Pero las solicitudes deben presentarse por escrito dentro de los 60 días siguientes a la emisión de la orden. Emitida el 24 de julio, el plazo venció en septiembre — semanas antes de la presentación pública del 19 de octubre. Una agencia que pidiera una excepción el día en que el aviso se hizo público ya estaba fuera de plazo.
La orden también describe medidas interinas de ciberseguridad — supervisar el tráfico de entrada y salida de los sistemas de las agencias, registro reforzado y señalamiento de actividad anómala — mientras avanza el retiro, y exige que el secretario revise la orden en el plazo de un año y cada año después.
Por qué la cláusula de terceros es lo esencial
La prohibición titular contra DeepSeek es la parte obvia. La parte sustantiva es el alcance: la orden alcanza cualquier producto o servicio de terceros desarrollado con implementaciones de DeepSeek. Un proveedor que integró DeepSeek bajo otra marca también queda fuera — las agencias deben auditar el linaje de los modelos dentro de sus pilas de software, no solo los nombres de los proveedores visibles.
La presentación también llegó dos días después del lanzamiento de V4.1-Flash-1017 de DeepSeek el 17 de octubre — pero la fecha de julio de la orden es anterior a ese lanzamiento, de modo que el nuevo modelo no cambia nada del alcance de la orden. El detalle del lanzamiento procede del informe citado; no se verificó de forma independiente con las notas propias de DeepSeek.
El plazo de excepciones ya cerrado es la señal de gobernanza: normas con efecto retroactivo, publicadas después de la fecha límite. La orden está expresamente limitada a las agencias civiles del poder ejecutivo y no invoca controles de exportación contra el sector privado — pero es una plantilla que cualquier administración futura puede ampliar.
Leer la orden como un operador
Si vendes IA a las agencias civiles cubiertas, la orden es una lista de tareas, no un ensayo: inventaria cada lugar donde aparece una implementación de DeepSeek — APIs, SDKs, asistentes integrados, servicios de marca blanca — y documenta la postura de excepción de cada uno antes del próximo ciclo de compras.
Según el análisis citado, esta es la primera aplicación del mecanismo FASCSA contra un proveedor de software de IA nombrado a esta escala, y su plantilla es la verdadera historia: la auditoría del linaje de modelos en las compras federales no existía antes de esta orden, y ahora existe.
Mantén honesto el límite: esto no es una prohibición del uso privado de DeepSeek, no es una orden del Departamento de Defensa, y no es un hallazgo de que todo proveedor que toque DeepSeek esté vetado de todo contrato federal. Es más estrecha que los titulares — y es precisamente esa estrechez lo que la hace ejecutable.
Fuentes y lecturas
El propietario revisó los registros de fuentes; no se afirma una verificación independiente de hechos ni una revisión independiente por un modelo.
- DHS / Federal Register (primaria)
U.S. Department of Homeland Security (Federal Register)
Recorded publication date ·
Recorded verification time ·
- TFTC (debate)
TFTC
Recorded publication date ·
Recorded verification time ·
- Informe D-CSIL (debate)
Derrington Collaborative Synthetic Intelligence Labs (D-CSIL)
Recorded publication date ·
Recorded verification time ·